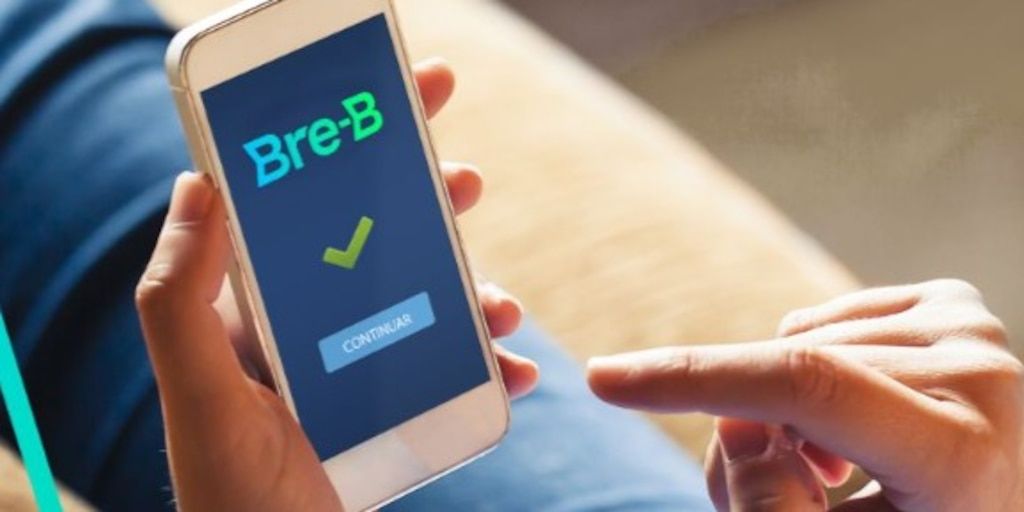
Nueva alerta de ciberseguridad golpea a los usuarios de Bre‑B en Colombia. Expertos advirtieron sobre campañas de phishing que suplantan la identidad del sistema de pagos inmediatos del Banco de la República mediante mensajes de texto fraudulentos diseñados para robar datos bancarios. Juan Daniel Hidalgo, abogado y líder de PriceItCol, denunció públicamente el mecanismo, mientras que investigadores de Kaspersky identificaron más de diez dominios fraudulentos vinculados a esta operación delictiva. El engaño aprovecha la confianza que generan las comunicaciones que aparentan ser legítimas y no corresponde a fallas de seguridad de la plataforma Bre‑B, sino a técnicas de ingeniería social.
La modalidad del fraude es particularmente sofisticada. Las víctimas reciben un mensaje de texto que simula provenir de su propio banco, incluso desde el mismo número de notificaciones que la entidad utiliza para informar sobre transacciones reales. El mensaje habla de un supuesto envío por Bre‑B o del registro de una llave digital, e incluye un enlace a páginas falsas que imitan portales bancarios o el sitio de Bre‑B. Al ingresar, se solicita a la víctima su cédula, número de celular y el código de verificación que llega a su teléfono, lo que permite a los delincuentes acceder a las cuentas bancarias sin levantar sospechas.
«Nueva estafa con Bre‑B. Vas a recibir un mensaje de texto que parece de tu banco. Lo peligroso es que está llegando desde el mismo número que te notifica tu banco de tus transacciones»
Juan Daniel Hidalgo, líder de PriceItCol
El propio Hidalgo explicó en detalle cómo opera el engaño: después de recibir el mensaje, la víctima es dirigida a un enlace que la lleva a una página que aparenta ser de Bre‑B, donde le piden sus datos personales y un código que llega al celular. Con ese código, los estafadores pueden ingresar a las cuentas de la persona. Además de esta técnica, los investigadores también detectaron comprobantes falsos, manipulación de códigos QR y mensajes que solicitan cambiar los datos de pago del usuario, ampliando así el abanico de estrategias delictivas.
«Además, te van a pedir que ingreses a este enlace. Si ingresas, te va a llevar a esta página que parece de Bre‑B, en la cual te van a pedir tu cédula, tu número de celular y te va a llegar un código a tu número de celular con el cual van a poder ingresar a tus cuentas bancarias»
Juan Daniel Hidalgo, líder de PriceItCol
El crecimiento de Bre‑B y el riesgo de la confianza
La magnitud del sistema Bre‑B hace que el impacto potencial de estas estafas sea enorme. Según las últimas cifras disponibles, con corte al 6 de octubre de 2026, el sistema supera los 36 millones de usuarios, con más de 1.700 millones de transacciones procesadas y más de 116 millones de llaves digitales asociadas. Desde su implementación en julio de 2025, Bre‑B ha transformado los hábitos de pago en el país: el uso de efectivo en Colombia se redujo del 91 por ciento al 66 por ciento tras el primer año de operación. Esta adopción masiva ha creado un terreno fértil para los delincuentes, que explotan la familiaridad de los usuarios con las notificaciones bancarias y la urgencia de los mensajes.
Es importante subrayar que la plataforma Bre‑B en sí misma no presenta vulnerabilidades. Las estafas documentadas por Kaspersky y denunciadas por Hidalgo se basan en la suplantación de identidad, mensajes con tono urgente y sitios web falsos, es decir, en la manipulación de las personas y no en debilidades técnicas del sistema. La elección de la llave digital también influye en el grado de exposición: la cédula resulta especialmente sensible, el celular facilita el phishing, el correo electrónico exige protección adicional, mientras que la llave aleatoria expone menos datos personales. En todos los casos, los pagos inmediatos exigen una verificación previa de cada operación para evitar fraudes.
Recomendaciones de seguridad y lecciones regionales
Frente a esta amenaza, los expertos recomiendan no abrir enlaces provenientes de mensajes de texto y acceder directamente a la aplicación o al sitio web oficial del banco. También aconsejan verificar cuidadosamente los datos de cada pago, confirmar el abono en la cuenta antes de entregar cualquier producto y abstenerse de mostrar comprobantes desde el teléfono como prueba de pago, pues pueden ser fácilmente falsificados.
«Así que para evitar esto, nunca abran los enlaces que les envían por mensaje de texto. Mejor vayan directamente a la aplicación de su banco»
Juan Daniel Hidalgo, líder de PriceItCol
El caso colombiano se observa con atención en la región, en medio del balance entre la experiencia de Brasil y la de México. Bre‑B ha sido comparado con Pix, el sistema brasileño que supera los 160 millones de usuarios y logró un altísimo nivel de adopción, y con CoDi, el mecanismo mexicano que permanece con una participación marginal. La implementación colombiana parece haber aprendido de ambos modelos, combinando la simplicidad y gratuidad de Pix con campañas educativas y un despliegue gradual, tal como lo señaló un vocero de CoDi citado en el análisis.
«Colombia parece haber aprendido de ambas experiencias. Por un lado, adoptó las mejores prácticas de Pix: simplicidad, interoperabilidad y gratuidad en los primeros años. Por otro, busca evitar los errores de CoDi mediante campañas educativas y una implementación más gradual, que permita a las entidades adaptarse»
Vocero de CoDi
La advertencia de Hidalgo y los hallazgos de Kaspersky dejan en evidencia que la batalla contra el fraude digital no se libra únicamente en los sistemas tecnológicos, sino también en la conciencia de millones de usuarios que día a día confían en estos canales de pago. La recomendación final es clara: desconfiar de cualquier mensaje que solicite datos personales o códigos de verificación, y recordar que ninguna entidad legítima pedirá esas claves por medio de un enlace enviado por texto. La seguridad de las finanzas personales empieza por la prudencia en cada clic.